 CloudConsole
AWS Config の請求が高いのはなぜか
AWS Config は、アカウントとリージョンごとに、記録した設定項目、ルールの評価、コンフォーマンスパックの評価に対して課金します。設定項目は、記録対象のリソースやその関係が変わるたびに記録されるため、急増の原因はほぼ必ず変化の多いリソースです。Auto Scaling のインスタンス、ネットワークインターフェイスを作成するコンテナ、1 日に何度もセキュリティグループやタグを変更する自動化などです。
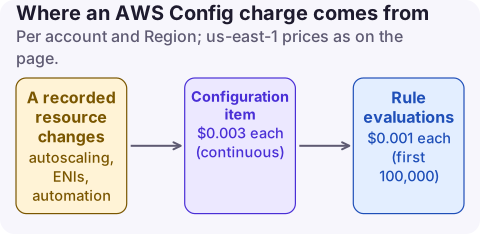
料金の計算方法
| 課金項目 | 料金の例(米国東部(バージニア北部)、料金ページ) |
|---|---|
| 設定項目、継続的な記録 | 1 件 $0.003 |
| 設定項目、定期的(毎日)な記録 | 1 件 $0.012。変更があったリソースにつき 1 日最大 1 件 |
| ルールの評価 | 最初の 100,000 件まで 1 件 $0.001、それ以上はより安い |
| コンフォーマンスパックの評価 | 最初の 100,000 件まで 1 件 $0.001、それ以上はより安い |
執筆時点の AWS Config の料金ページの例による価格です。1 日に 10 回変わるリソースは、継続的な記録なら 10 件、定期的な記録なら 1 件になります。関係の変化も数えられます。ネットワークインターフェイスをアタッチすると、インスタンス、インターフェイス、セキュリティグループのそれぞれに設定項目が記録されます。
何が設定項目を生んでいるかを見つける
- Cost Explorer:Service = Config で、使用タイプとリージョンでグループ化します。設定項目のコストとルールの評価のコストを分けて見ます。
- AWS Config のダッシュボードで、使用状況のメトリクス Configuration Items Recorded をリソースタイプごとに分けられます。同じメトリクスが CloudWatch の
AWS/Config名前空間にもあります。 - 変化の多いリソースタイプを探します:
AWS::EC2::NetworkInterface、Auto Scaling グループのAWS::EC2::Instance、自動化が編集するAWS::EC2::SecurityGroup、パイプラインが実行のたびにタグを付けるリソースです。
# Which Config metrics are available in this Region
aws cloudwatch list-metrics --namespace AWS/Config --query 'Metrics[].[MetricName,Dimensions[0].Value]' --output text

# Current recorder settings: what is recorded and how often
aws configservice describe-configuration-recorders
コンプライアンスに必要なものを失わずに減らす
- 記録モードのオーバーライドで、変化の多いタイプを継続的ではなく毎日記録する。
- 特に本番以外のアカウントで、誰も評価していないリソースタイプを除外する。
- 変化そのものを直す:実行のたびにタグを付け直したりセキュリティグループを書き換えたりするパイプラインや、非常に短命なインスタンス。
- ルールとコンフォーマンスパックを絞る:実際に対応するものだけにし、アカウントごとと組織経由の両方でデプロイされた重複を削除します。
{
  "name": "default",
  "roleARN": "arn:aws:iam::123456789012:role/aws-service-role/config.amazonaws.com/AWSServiceRoleForConfig",
  "recordingGroup": {
    "allSupported": false,
    "exclusionByResourceTypes": {"resourceTypes": ["AWS::EC2::NetworkInterface"]},
    "recordingStrategy": {"useOnly": "EXCLUSION_BY_RESOURCE_TYPES"}
  },
  "recordingMode": {
    "recordingFrequency": "CONTINUOUS",
    "recordingModeOverrides": [{
      "description": "daily for churny types",
      "resourceTypes": ["AWS::EC2::Instance", "AWS::EC2::SecurityGroup"],
      "recordingFrequency": "DAILY"
    }]
  }
}既存のレコーダー名とロールを使い、aws configservice put-configuration-recorder --configuration-recorder file://recorder.json で適用します。
やってはいけないこと
- 監査やセキュリティの要件の対象となるアカウントでレコーダーを停止しないこと。除外はコンプライアンスの担当者と合意しましょう。
- Config ルールや Security Hub のコントロールが評価するタイプを除外しないこと。その検出結果は知らないうちに古くなります。
- 毎日の記録が常に安いと思い込まないこと。1 日に 1 回だけ変わるリソースは、継続的な記録より定期的な記録のほうが高くつきます。
よくある質問
AWS Config のコストが急増したのはなぜですか?
多くの場合、あるリソースタイプの変化が急に増えたためです。Auto Scaling、コンテナのネットワークインターフェイス、タグやセキュリティグループを書き換える自動化などです。
AWS Config の定期的な記録は安いですか?
1 日に何度も変わるリソースなら安くなります。支払うのは 1 日最大 1 件の定期的な設定項目です。めったに変わらないリソースなら、継続的な記録のほうが安いこともあります。
Config のレコーダーを停止すると履歴は削除されますか?
いいえ。記録を停止しても、記録済みの設定項目にはアクセスできます。
Config のコストは変化の量に連動するため、新しい Auto Scaling やコンテナのワークロードをリリースした週に急増することがよくあります。AWS 用のスマホアプリ CloudConsole は、サービスと使用タイプごとの支出を表示するので、Config の急増に始まったその日にスマホで気づけます。
アプリについて → · App Storeからダウンロード