 CloudConsole
S3 のパブリックアクセスブロックの設定
S3 のパブリックアクセスブロックには 4 つの設定があります。BlockPublicAcls と IgnorePublicAcls は ACL を、BlockPublicPolicy と RestrictPublicBuckets はバケットとアクセスポイントのポリシーを扱います。組織、アカウント、バケット、アクセスポイントで設定でき、S3 は最も制限の厳しい組み合わせを適用します。新しいバケットでは 4 つともすでにオンです。安全なデフォルトは、アカウント(または組織)レベルで 4 つともオンにし、公開コンテンツはパブリックなバケットではなく CloudFront で配信することです。
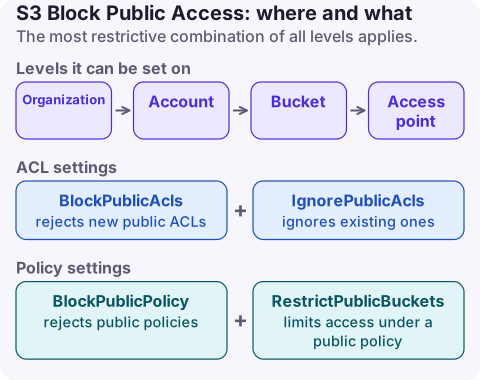
4 つの設定
| 設定 | TRUE のとき | 既存の設定に影響するか |
|---|---|---|
BlockPublicAcls | パブリック ACL を設定する PutBucketAcl、PutObjectAcl、PutObject の呼び出しを拒否する(アカウントレベルではパブリック ACL 付きのバケット作成も) | いいえ、既存の ACL は残る |
IgnorePublicAcls | S3 はバケットとそのオブジェクトのすべてのパブリック ACL を無視する | はい、パブリック ACL はアクセスを許可しなくなる |
BlockPublicPolicy | パブリックアクセスを許可するバケットポリシーとアクセスポイントのポリシーを拒否する | いいえ、既存のポリシーは残る |
RestrictPublicBuckets | パブリックなポリシーによるアクセスを、AWS のサービスプリンシパルとバケット所有者のアカウントのプリンシパルに限定する | はい、それ以外の全員に対するパブリックなポリシーによるアクセスが止まる |
つまり 2 つの Block の設定は新しいパブリックな許可を止め、Ignore / Restrict の設定は既存のものを無効にします。何も公開されていないと確信するには 4 つすべてが必要です。
レベルと優先順位
| レベル | 範囲 | 補足 |
|---|---|---|
| 組織(AWS Organizations のポリシー) | 選択したメンバーアカウント | 4 つまとめて(すべてかなしか)。アカウントの設定より優先 |
| Account | アカウント内のすべてのバケットとアクセスポイント、すべてのリージョン | S3 コンソールの「このアカウントのブロックパブリックアクセス設定」、または s3control で設定 |
| バケット | 1 つのバケットとそのアクセスポイント | 新しいバケットはデフォルトで 4 つともオン |
| アクセスポイント | そのアクセスポイント経由のリクエスト | バケットより厳しくできる |
S3 は該当するすべてのレベルを評価し、最も制限の厳しい結果を適用します。BPA がオフのバケットでも、アカウントや組織の設定がオンなら保護されます。
推奨される構成
- すべてのアカウントでアカウントレベルで 4 つともオンにします。AWS Organizations を使っているなら組織のポリシーで適用し、新しいアカウントもカバーしましょう。
- 静的ウェブサイトと公開ダウンロード:バケットは非公開のままにし、CloudFront とオリジンアクセスコントロールで配信します。必要なポリシーは CloudFront の S3 アクセス拒否 (EN)を参照してください。
- 本当に公開が必要なバケット:専用のアカウントに分離し、そのアカウントでだけアカウントレベルの BPA を緩め、理由を記録しておきます。
- S3 の IAM Access Analyzer と 公開バケットを見つける (EN)を使い、定期的に監査します。
変更する
# Account level (all buckets in the account)
aws s3control put-public-access-block --account-id 123456789012 \
  --public-access-block-configuration BlockPublicAcls=true,IgnorePublicAcls=true,BlockPublicPolicy=true,RestrictPublicBuckets=true

# One bucket
aws s3api put-public-access-block --bucket my-bucket \
  --public-access-block-configuration BlockPublicAcls=true,IgnorePublicAcls=true,BlockPublicPolicy=true,RestrictPublicBuckets=true

# Check what applies
aws s3control get-public-access-block --account-id 123456789012
aws s3api get-public-access-block --bucket my-bucketCloudFormation:AWS::S3::Bucket の PublicAccessBlockConfiguration で BlockPublicAcls、BlockPublicPolicy、IgnorePublicAcls、RestrictPublicBuckets を指定します。Terraform:バケットには aws_s3_bucket_public_access_block、アカウントには aws_s3_account_public_access_block を使い、block_public_acls、block_public_policy、ignore_public_acls、restrict_public_buckets を指定します。
何も壊さずに展開する
Ignore と Restrict の設定をオンにすると、今動いているアクセスがなくなります。既存のアカウントで有効にする前に:
- パブリックなポリシーや ACL を持つバケットを一覧表示します(Access Analyzer、またはバケットごとに
get-bucket-policy-status)。 - 正当な公開の用途は、それぞれ CloudFront か署名付き URL に移します。
- 先に 2 つの Block の設定を有効にし(既存のアクセスに影響なし)、そのあと Ignore と Restrict を有効にします。
有効にしたあとの症状:以前は公開されていたオブジェクトへの匿名のリクエストが 403 AccessDenied を返し、公開のステートメントを含む PutBucketPolicy が AccessDenied で失敗します。バケットを公開しようとする IaC が壊れることがあります。S3 のアクセス拒否 (EN)を参照してください。
よくある質問
S3 のパブリックアクセスブロックはデフォルトで有効ですか?
新しいバケットでは有効です。バケットの作成時にオフにしない限り、4 つともオンです。アカウントレベルの設定は、アカウントと組織の構成によって異なります。
BlockPublicAcls と IgnorePublicAcls の違いは?
BlockPublicAcls はパブリック ACL を追加するリクエストを拒否します。IgnorePublicAcls は既存のパブリック ACL を S3 に無視させ、アクセスを許可しないようにします。
S3 のパブリックアクセスブロックはアカウントレベルで有効にすべきですか?
ほぼすべての場合で、はい。公開コンテンツは、パブリックなバケットではなく、オリジンアクセスコントロール付きの CloudFront で配信しましょう。
誤って公開されたバケットには、数時間ではなく数分で対応が必要です。AWS 用のスマホアプリ CloudConsole は、セキュリティのアラームと検出結果をスマホで確認できるよう開発中です。
アプリについて → · App Storeからダウンロード