 CloudConsole
NAT ゲートウェイの請求が高いのはなぜか
NAT ゲートウェイは、通常のデータ転送とは別に、存在する 1 時間ごとと、どちらの方向でも処理する 1 GB ごとに課金されます。請求が大きいのは、ほぼ必ず、プライベートサブネットからの大量の通信がそこを通っているためです。代わりに VPC エンドポイントを使える S3、DynamoDB、ECR などの AWS API への通信であったり、別のゾーンの NAT ゲートウェイに届くためにアベイラビリティーゾーンをまたいでいたりすることがよくあります。
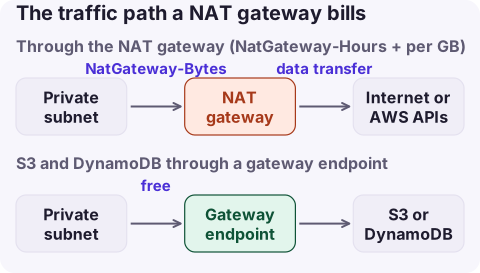
料金の計算方法
課金項目は 2 つで、これに通信がいずれにせよ発生させるデータ転送の料金が加わります:
| 課金項目 | 使用タイプ | 比例するもの |
|---|---|---|
| NAT ゲートウェイの時間 | EUW2-NatGateway-Hours | NAT ゲートウェイの数 x プロビジョニングした時間。1 時間未満も 1 時間として課金されます。 |
| 処理データ | EUW2-NatGateway-Bytes | 送信元や送信先にかかわらず、通過するすべての GB。 |
| データ転送 | EUW2-DataTransfer-Out-Bytes, EUW2-DataTransfer-Regional-Bytes | インターネットへの送信と、インスタンスと NAT ゲートウェイの間の AZ をまたぐ通信。 |
プレフィックスはリージョンの請求コードです(EUW2 は eu-west-2)。VPC の料金ページの米国東部(オハイオ)の計算例では、執筆時点で NAT ゲートウェイ時間あたり $0.045、処理 1 GB あたり $0.045 です。ご自身のリージョンは料金ページで確認してください。リージョン NAT ゲートウェイは、有効なアベイラビリティーゾーンごとに時間単位で課金されます。
Cost Explorer では、これらの行は VPC ではなく EC2 - Other のサービスに含まれるため、多くの人が見落とします。
通信を送っているものを見つける
- Cost Explorer で Service = EC2 - Other に絞り込み、使用タイプでグループ化して日次で見ます。
NatGateway-BytesとNatGateway-Hoursを比べましょう。時間は一定で予測できますが、想定外が潜むのはバイト数です。 - どのゲートウェイが忙しいかは、
AWS/NATGatewayのメトリクスBytesOutToDestinationとBytesInFromDestinationでわかります。 - NAT ゲートウェイのネットワークインターフェイスで VPC フローログを有効にし、送信元と送信先のアドレスごとにバイト数を合計します。フローログのクエリのページ (EN)にクエリの形があります。REJECT で絞り込む代わりに
srcAddr, dstAddrでグループ化しましょう。
# Bytes sent out to destinations by one NAT gateway, per day, last 7 days
aws cloudwatch get-metric-statistics --namespace AWS/NATGateway \
  --metric-name BytesOutToDestination \
  --dimensions Name=NatGatewayId,Value=nat-0123456789abcdef0 \
  --start-time 2026-11-10T00:00:00Z --end-time 2026-11-17T00:00:00Z \
  --period 86400 --statistics Sum --region eu-west-2

# NAT gateway cost by usage type this month
aws ce get-cost-and-usage --region us-east-1 \
  --time-period Start=2026-11-01,End=2026-11-17 \
  --granularity MONTHLY --metrics UnblendedCost \
  --filter '{"Dimensions":{"Key":"USAGE_TYPE_GROUP","Values":["EC2: NAT Gateway - Data Processed","EC2: NAT Gateway - Running Hours"]}}' \
  --group-by Type=DIMENSION,Key=USAGE_TYPE
上位の送信先が同じリージョンの S3 や DynamoDB のアドレスなら、最も安い解決策が見つかりました。
安全な減らし方(節約の大きい順)
- S3 と DynamoDB のゲートウェイエンドポイントを追加する。ゲートウェイエンドポイントには時間料金もデータ処理料金もなく、ルートテーブルを関連付ければ、同じリージョンのそれらのサービスへの通信は NAT ゲートウェイを通らなくなります。
- ECR のイメージのプル、CloudWatch Logs、STS など、AWS API への大量の通信にはインターフェイスエンドポイントを使う。インターフェイスエンドポイントには独自の時間料金と GB あたりの料金があるため、一定の量を超えたときにだけ元が取れます。VPC エンドポイントのコストを参照してください。
- 通信を同じゾーンに留める。eu-west-2b のインスタンスが eu-west-2a の NAT ゲートウェイを経由すると、処理料金に加えて AZ 間の転送料金がかかります。AZ ごとに NAT ゲートウェイを置き、各プライベートサブネットをローカルのゲートウェイにルーティングすれば、AZ 間の部分がなくなります。
- 頻繁な送信を減らす:コンテナイメージやパッケージのダウンロードをキャッシュし、再試行のループや外部のエンドポイントに送るログ転送がないか確認します。
- 指しているルートテーブルを確認したうえで、何にも使われていない開発用 VPC の NAT ゲートウェイを削除する。
# S3 gateway endpoint for a VPC, attached to the private route tables
aws ec2 create-vpc-endpoint --vpc-id vpc-0123456789abcdef0 \
  --vpc-endpoint-type Gateway \
  --service-name com.amazonaws.eu-west-2.s3 \
  --route-table-ids rtb-0123456789abcdef0 rtb-0fedcba9876543210
やってはいけないこと
- どのプライベートルートテーブルが指しているかを確認せずに NAT ゲートウェイを削除しないこと。ワークロードはすぐに外向きのアクセスを失います。
- 通信の少ないサービスのために、すべての VPC のすべての AZ にインターフェイスエンドポイントを置かないこと。処理料金で節約した額より、エンドポイント時間の支払いのほうが多くなることがあります。
- ゾーンへの依存と、それが生む AZ 間の転送を受け入れない限り、時間料金を節約するために共有の NAT ゲートウェイ 1 つにまとめないこと。
- S3 は「AWS の中」だから通信は無料だと思い込まないこと。NAT ゲートウェイを通れば、処理データとして課金されます。
よくある質問
通信がないのに NAT ゲートウェイの料金がかかるのはなぜですか?
時間料金は、処理したバイト数がゼロでも、ゲートウェイがプロビジョニングされて使用可能なすべての時間にかかります。その料金を止めるには削除するしかありません。
S3 のゲートウェイエンドポイントに料金はかかりますか?
いいえ。AWS のドキュメントでは、ゲートウェイエンドポイント(S3 と DynamoDB にだけある)に時間料金もデータ処理料金も記載されていません。
NAT ゲートウェイに無料利用枠はありますか?
VPC の料金ページには、NAT ゲートウェイの時間や処理の無料枠は記載されていません。
NAT ゲートウェイの料金は Cost Explorer のどこに表示されますか?
EC2 - Other のサービスに、NatGateway-Hours と NatGateway-Bytes で終わる使用タイプとして表示されます。
NAT ゲートウェイの処理料金は、通信の増加とともに静かに増えます。AWS 用のスマホアプリ CloudConsole は、サービスと使用タイプごとの支出を表示し、NatGateway-Bytes などの項目の意味を説明するので、増加にスマホで気づけます。
アプリについて → · App Storeからダウンロード