 CloudConsole
Route 53 の TTL の設定
レコードの TTL は、再帰リゾルバーが応答をキャッシュする秒数を示します。長い TTL(数時間〜2 日)はクエリが減り、コストとレイテンシーが下がります。短い TTL(60〜300 秒)は変更やフェイルオーバーがすぐに反映されます。計画した変更の前に TTL を約 300 秒に下げ、終わったら上げましょう。AWS のリソースを指すエイリアスレコードには設定できる TTL がなく、Route 53 はターゲットのリソースの TTL を使います。否定応答は SOA レコードに従ってキャッシュされます。
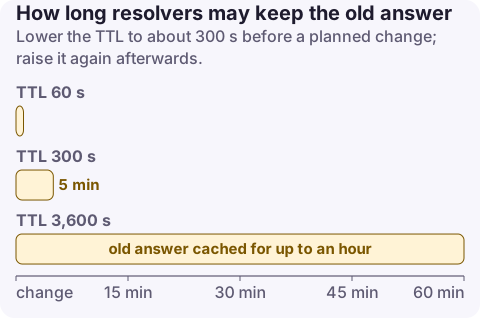
推奨される TTL
| レコード | TTL | 理由 |
|---|---|---|
| 安定したレコード(MX、TXT の検証、めったに変わらない CNAME) | 3,600〜86,400 秒 | クエリが減り、安く、ユーザーにとって速い |
| 移動する可能性のあるアプリケーションのエンドポイント | 300 s | ほとんどのレコードにちょうどよいバランス |
| フェイルオーバー、加重、レイテンシーのルーティングで使うレコード | 60 s | ヘルスチェックによる変更がすぐに反映される |
| 移行や IP の変更の前 | 少なくとも古い TTL の分だけ前もって 60〜300 秒に下げる | 先に古い長いキャッシュが期限切れになる必要がある |
| ゾーンの NS レコード | 172,800 秒(Route 53 のデフォルト) | 変更することはまれ。レジストリの委任には独自の TTL がある |
Route 53 のドキュメント自身の例:使用中のレコードを変更する場合は、まず 300 秒などの短い値を設定し、新しい設定が動作することを確認してから引き上げます。
エイリアスレコード
エイリアスレコード(CloudFront、ロードバランサー、API Gateway、S3 のウェブサイト、ゾーン内の別のレコードへ)は TTL を取りません:
- AWS のリソースを指す場合、Route 53 はそのリソースのデフォルトの TTL を使います。Elastic Load Balancing では値が短い(約 60 秒)ため、ロードバランサーの IP の変更はすぐに伝わります。
- 同じホストゾーンの別のレコードを指す場合、Route 53 はそのレコードの TTL を使います。
AWS のリソースを指すエイリアスはクエリも無料で、CNAME ではできないゾーンの頂点(Apex)でも使えます。
ネガティブキャッシュ(SOA)
名前が存在しない場合、リゾルバーは NXDOMAIN を、SOA レコードの TTL(Route 53 のデフォルトは 900 秒)と SOA の最小値フィールド(AWS の例では 86,400 秒)のうち小さいほうの時間キャッシュします。クライアントが参照して失敗した直後にレコードを作成すると、最大 15 分間失敗し続けることがあります。作成前の名前を参照しないようにするか、それが問題になるなら SOA の TTL を下げましょう。
TTL を変更する
aws route53 change-resource-record-sets --hosted-zone-id Z0123456789ABCDEFGHIJ --change-batch '{
  "Changes": [{"Action": "UPSERT", "ResourceRecordSet": {
    "Name": "api.example.com", "Type": "A", "TTL": 300,
    "ResourceRecords": [{"Value": "203.0.113.10"}]}}]}'

aws route53 list-resource-record-sets --hosted-zone-id Z0123456789ABCDEFGHIJ \
  --query "ResourceRecordSets[?Name=='api.example.com.'].[Type,TTL]"

# See the TTL resolvers hand out (it counts down in caches)
dig +noall +answer api.example.comCloudFormation:AWS::Route53::RecordSet の TTL(エイリアスレコードでは省略)。Terraform:aws_route53_record の ttl(alias ブロックとは併用できません)。
避けるべき間違い
- 変更と同時に TTL を下げる:キャッシュは古い TTL の間、古い応答を保持します。下げてから古い値の時間を待ち、それから変更しましょう。
- どこでも非常に短い TTL:10〜30 秒はクエリの量とコストを何倍にもし、一部のリゾルバーはいずれにせよ独自の最小値を適用します。
- 即時のフェイルオーバーを期待する:TTL が 300 秒なら、Route 53 が応答を変えたあとも最大 5 分間、障害の起きたエンドポイントを使うクライアントがいます。ヘルスチェック (EN)には約 60 秒の TTL を組み合わせましょう。
- クライアント側のキャッシュを忘れる:JVM、ブラウザ、一部の SDK は TTL を超えて DNS をキャッシュします。JVM の
networkaddress.cache.ttlはよくある原因です。
よくある質問
Route 53 のデフォルトの TTL は?
コンソールは新しいレコードに 300 秒を提案します。Route 53 自身の NS レコードは 172,800 秒、SOA レコードは 900 秒を使います。エイリアスレコードはターゲットの TTL を使います。
Route 53 のフェイルオーバーのレコードにはどの TTL を使うべきですか?
約 60 秒です。ヘルスチェックでフェイルオーバーしたあと、リゾルバーがすぐに変更を取り込めます。
Route 53 のエイリアスレコードに TTL を設定できますか?
いいえ。AWS のリソースへのエイリアスはそのリソースの TTL を使い、別のレコードへのエイリアスはそのレコードの TTL を使います。
DNS の変更は、キャッシュの期限切れのタイミングがばらばらなため、典型的な「自分の環境では動く」障害です。AWS 用のスマホアプリ CloudConsole は、変更が伝わる間のヘルスチェックとエンドポイントのアラームをスマホで確認できるよう開発中です。
アプリについて → · App Storeからダウンロード