 CloudConsole
セキュリティグループのルール:ベストプラクティス
セキュリティグループは、ネットワークインターフェイスにアタッチするステートフルな許可リストです。新しいグループはインバウンドをすべて拒否し、アウトバウンドをすべて許可します。許可した接続の戻りの通信は自動的に許可されます。良い実践は、インバウンドを CIDR の範囲ではなくほかのセキュリティグループ(ロードバランサーからアプリ、アプリからデータベース)からだけ許可し、SSH、RDP、データベースのポートを 0.0.0.0/0 に決して開けず、ワークロードが許す範囲でアウトバウンドを制限し、共有の IP セットにはプレフィックスリストを使い、すべてのルールに説明を付けることです。ルールは、そのグループを使うすべてのものにすぐ適用されます。
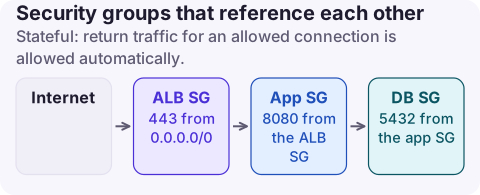
ルールの動作
- 許可のみ。拒否ルールはなく、許可されていないものはすべて破棄されます。拒否が必要ならネットワーク ACL か AWS Network Firewall を使います。
- ステートフル。インバウンドのポート 443 を許可すれば、応答はアウトバウンドのルールにかかわらず出ていきます(逆も同様)。
- 集約される。1 つのインターフェイスに複数のグループがあると、1 つの許可のセットにまとめられます。
- 即時。ルールの追加、変更、削除は、関連付けたすべてのリソースにすぐ影響します。追跡中の接続は、ルールを削除しても閉じるまで残ることがあります。
- 制限。デフォルトでグループごとにインバウンドとアウトバウンドのルールが各 60 個、インターフェイスごとにグループ 5 個。VPC の制限を参照してください。
- DNS の例外。セキュリティグループでは Route 53 Resolver(VPC の +2 のアドレス)へのクエリをブロックできません。それには DNS Firewall を使います。
層ごとの推奨ルール
| 層 | インバウンド | アウトバウンド |
|---|---|---|
| 公開 ALB | 0.0.0.0/0 と ::/0 からの 443(リダイレクト用に 80 も) | アプリのセキュリティグループへのアプリのポート |
| アプリケーション(ECS タスク、EC2) | ALB のセキュリティグループからのアプリのポート | プレフィックスリストまたは NAT 経由の 0.0.0.0/0 への 443、DB のグループへの DB のポート |
| データベース(RDS) | アプリのセキュリティグループからの 5432 または 3306 のみ | 不要(ステートフル) |
| インターフェイス VPC エンドポイント | VPC の CIDR またはアプリのグループからの 443 | - |
| 管理者のアクセス | なし:SSH や RDP の代わりに Session Manager を使う | - |
セキュリティグループを参照すると「そのグループを持つすべてのインターフェイス」という意味になるため、スケーリング、IP の変更、新しいサブネットでもルールの更新が不要で、ルールの数も少なく済みます。
障害を防ぐ実践
- 管理用のポートをインターネットに開けない。0.0.0.0/0 からの 22、3389、3306、5432、6379、9200 は典型的な指摘事項です。シェルへのアクセスには Session Manager (EN) を使います。
- すべてのルールに説明を付ける(
Descriptionフィールド):誰が、なぜ依頼したか。説明のないルールは決して削除されません。 - 機密性の高い層では外向きの通信を制限する。デフォルトのすべて許可のアウトバウンドは、データの持ち出しを容易にします。データベースや内部のサービスにはめったに必要ありません。
- オフィスやパートナーの IP には、必要な分のサイズでプレフィックスリストを使う:参照はルールのクォータに対してリストの最大エントリ数として数えられます。
- すべてが使う共有の「default-app」グループではなく、役割ごとにグループを分ける。
- ワークロードに VPC のデフォルトのセキュリティグループを使わない。誤って使われないよう、そのルールを削除しておきます。
- ルールを IaC で管理し、コードと同じように変更をレビューします。制限のないインバウンドを指摘する AWS Config や Security Hub のコントロールでドリフトを検出します。
変更と監査
# Allow the app tier from the ALB's security group only
aws ec2 authorize-security-group-ingress --group-id sg-0app0000000000000 \
  --ip-permissions 'IpProtocol=tcp,FromPort=8080,ToPort=8080,UserIdGroupPairs=[{GroupId=sg-0alb0000000000000,Description="from public ALB"}]'

# Groups with an inbound rule open to the world
aws ec2 describe-security-groups --filters Name=ip-permission.cidr,Values=0.0.0.0/0 \
  --query 'SecurityGroups[].[GroupId,GroupName,VpcId]' --output table

# Who uses a group before you change it
aws ec2 describe-network-interfaces --filters Name=group-id,Values=sg-0db00000000000000 \
--query 'NetworkInterfaces[].[NetworkInterfaceId,Description]' --output tableCloudFormation:AWS::EC2::SecurityGroupIngress(GroupId、IpProtocol、FromPort、ToPort、SourceSecurityGroupId または CidrIp、Description)か、AWS::EC2::SecurityGroup のインラインの SecurityGroupIngress。Terraform:security_group_id、ip_protocol、from_port、to_port と、referenced_security_group_id、cidr_ipv4、prefix_list_id のいずれかを指定する aws_vpc_security_group_ingress_rule と aws_vpc_security_group_egress_rule。
誤ったルールの症状
- (拒否ではなく)接続のタイムアウトは、たいていセキュリティグループか NACL が通信を破棄していることを意味します。ターゲットのインバウンドと、送信元の制限されたアウトバウンドを含め、両側を確認しましょう。
- ルールを追加するときの **
RulesPerSecurityGroupLimitExceeded**:グループの参照やプレフィックスリストでまとめます。 - ピアリングした VPC の削除済みのグループを参照する古いルール:
describe-stale-security-groupsで見つけます。
よくある質問
AWS のセキュリティグループはステートフルですか?
はい。許可した接続の戻りの通信は自動的に許可されるため、接続を開く方向のルールだけが必要です。
セキュリティグループのデフォルトのアウトバウンドルールは削除すべきですか?
データベースなど機密性の高い層では、はい。外向きのアクセスはめったに必要ありません。アプリケーションの層では、可能な範囲で、すべて許可を実際に必要な送信先に置き換えましょう。
セキュリティグループで通信を拒否できますか?
いいえ。セキュリティグループには許可ルールしかありません。明示的な拒否にはネットワーク ACL か AWS Network Firewall を使います。
セキュリティグループの変更は、数秒でポートを全世界に開けることも、データベースを切り離すこともあります。AWS 用のスマホアプリ CloudConsole は、そのどちらにもすぐ気づけるよう、セキュリティの検出結果とアラームをスマホで確認できるよう開発中です。
アプリについて → · App Storeからダウンロード