 CloudConsole
Amazon VPC の制限とクォータ
デフォルトでは、リージョンごとに VPC 5 個、Elastic IP アドレス 5 個、インターネットゲートウェイ 5 個、VPC ごとにサブネット 200 個とルートテーブル 200 個、リージョンごとにセキュリティグループ 2,500 個、セキュリティグループごとにインバウンドとアウトバウンドのルールが各 60 個、ネットワークインターフェイスごとにセキュリティグループ 5 個、ネットワーク ACL ごとにルール 20 個です。ほとんどが調整可能ですが、セキュリティグループあたりのルール数とインターフェイスあたりのセキュリティグループ数の積は 1,000 を超えられません。NAT ゲートウェイはアベイラビリティーゾーンごとに 5 個までです。
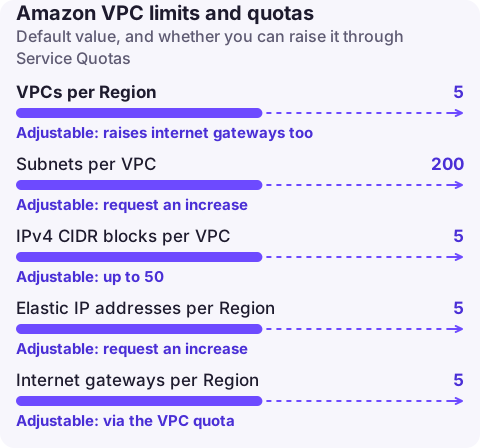
VPC、サブネット、ゲートウェイのクォータ
| クォータ | デフォルト | 調整可能 |
|---|---|---|
| リージョンあたりの VPC | 5 | 可(インターネットゲートウェイも引き上げられる) |
| VPC あたりのサブネット | 200 | あり |
| VPC あたりの IPv4 CIDR ブロック | 5 | 可、最大 50 |
| リージョンあたりの Elastic IP アドレス | 5 | あり |
| リージョンあたりのインターネットゲートウェイ | 5 | VPC のクォータ経由 |
| リージョンあたりの Egress-Only インターネットゲートウェイ | 5 | VPC のクォータ経由 |
| アベイラビリティーゾーンあたりの NAT ゲートウェイ | 5 | あり |
| VPC あたりのルートテーブル | 200 | あり |
| ルートテーブルあたりのルート(伝播以外) | 500 | 可、最大 1,000 |
| VPC あたりのネットワーク ACL | 200 | あり |
| ネットワーク ACL あたりのルール | インバウンド 20、アウトバウンド 20 | 可、それぞれ最大 40 |
| リージョンあたりのネットワークインターフェイス | 5,000(AZ ごとに適用) | あり |
| リージョンあたりのゲートウェイ VPC エンドポイント | 20(VPC あたり最大 255) | あり |
| VPC あたりのインターフェイスエンドポイント | 50 | あり |
NAT ゲートウェイが数えられるのは、保留中、使用可能、削除中の間だけです。
セキュリティグループのクォータ
| クォータ | デフォルト | 調整可能 |
|---|---|---|
| リージョンあたりのセキュリティグループ | 2,500 | あり |
| セキュリティグループあたりのインバウンドまたはアウトバウンドのルール | 60 | あり |
| ネットワークインターフェイスあたりのセキュリティグループ | 5 | 可、最大 16 |
| グループあたりのルール x インターフェイスあたりのグループ | 最大 1,000 | なし |
ルールは、インバウンドとアウトバウンド、IPv4 と IPv6 で別々に数えられます。1 つのグループに IPv4 のインバウンドルール 60 個と IPv6 のインバウンドルール 60 個を持てます。カスタマーマネージドのプレフィックスリストを参照するルールは、現在のサイズではなくそのリストの最大エントリ数として数えられるため、50 エントリで作成したプレフィックスリストは、参照するたびに 50 ルールを使います。グループあたりのルールを 200 に引き上げると、インターフェイスあたりのグループは最大 5 個になり(200 x 5 = 1,000)、その変更はリージョン内のすべてのネットワークインターフェイスに適用されます。
エラーの表れ方
RulesPerSecurityGroupLimitExceeded: The maximum number of rules per security group has been reached.- 6 つ目のグループをアタッチすると
SecurityGroupsPerInterfaceLimitExceeded。 VpcLimitExceeded: The maximum number of VPCs has been reached.- Elastic IP では
AddressLimitExceeded: The maximum number of addresses has been reached.。 - 1 つの AZ に 6 つ目の NAT ゲートウェイを作成すると
NatGatewayLimitExceeded。
使用量を確認する
# VPCs and Elastic IPs in this Region
aws ec2 describe-vpcs --query 'length(Vpcs)'
aws ec2 describe-addresses --query 'length(Addresses)'

# Inbound rule count per security group, largest first
aws ec2 describe-security-groups --query 'reverse(sort_by(SecurityGroups[].{id:GroupId,name:GroupName,inbound:length(IpPermissions)},&inbound))[:10]' --output table

# VPC quotas with codes
aws service-quotas list-service-quotas --service-code vpc --query "Quotas[].[QuotaName,QuotaCode,Value]" --output table
length(IpPermissions) が数えるのは権限のエントリで、1 つのエントリに複数の CIDR やソースグループを含められ、クォータの上ではそれぞれが別のルールです。正確なのはコンソールのルール数です。
制限内での設計
- CIDR を並べる代わりにセキュリティグループを参照します。ロードバランサーのグループを許可するルール 1 つで、サブネットごとのルールが不要になります。セキュリティグループのルールを参照してください。
- 共有の IP セットにはプレフィックスリストを使い、サイズは必要な分だけにします。
- チームごとに VPC を作るより、AWS RAM で共有する少数の大きな VPC を選ぶか、多数必要なら Transit Gateway を使います。
- Elastic IP はデフォルトで少なく、NAT ゲートウェイ、パブリックなロードバランサー、踏み台サーバーがいずれも消費します。アタッチされていないものは課金もされるので解放しましょう。
よくある質問
リージョンごとに VPC はいくつ作成できますか?
デフォルトで 5 個です。このクォータは調整可能で、引き上げるとインターネットゲートウェイのクォータも引き上げられます。
セキュリティグループはルールをいくつ持てますか?
デフォルトでインバウンド 60 個とアウトバウンド 60 個で、IPv4 と IPv6 で別々に数えます。グループあたりのルール数とインターフェイスあたりのグループ数の積が 1,000 以下である限り、引き上げられます。
VPC はサブネットをいくつ持てますか?
デフォルトで VPC あたり 200 個で、クォータは引き上げられます。
VPC の制限は、動いているシステムを壊すより、変更をブロックすることのほうが多く、移行の途中でよく起きます。AWS 用のスマホアプリ CloudConsole は、ブロックされた変更を見逃さないよう、失敗したデプロイとアラームをスマホで確認できるよう開発中です。
アプリについて → · App Storeからダウンロード