 CloudConsole
S3 と DynamoDB の VPC ゲートウェイエンドポイント
ゲートウェイ VPC エンドポイントを使うと、VPC 内のリソースがインターネットゲートウェイや NAT なしで同じリージョンの S3 や DynamoDB に接続でき、時間料金もデータ処理料金もかかりません。ルートテーブルにアタッチすると、AWS はそのテーブルを使うすべてのサブネットに、サービスのプレフィックスリストへのルートを追加します。オンプレミス、別のリージョンのピアリングした VPC、Transit Gateway 経由では使えません(そこではインターフェイスエンドポイントを使います)。S3 の通信にかかる NAT ゲートウェイのデータ処理料金は避けられるのによく発生するコストなので、プライベートサブネットのあるほぼすべての VPC に、両方のゲートウェイエンドポイントを置くべきです。
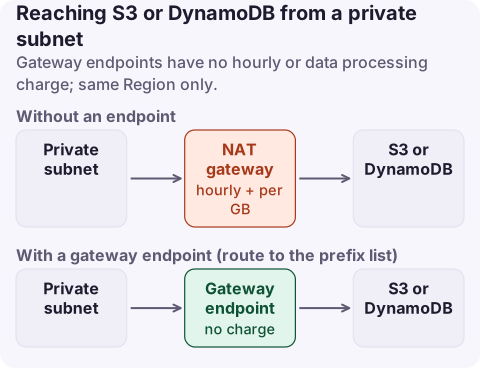
S3 のゲートウェイエンドポイントとインターフェイスエンドポイント
| ゲートウェイエンドポイント | インターフェイスエンドポイント(PrivateLink) | |
|---|---|---|
| Services | S3 と DynamoDB のみ | S3、DynamoDB とほとんどの AWS のサービス |
| 料金 | Free | AZ ごとの時間料金と GB あたりの料金 |
| 通信がエンドポイントにたどり着く仕組み | プレフィックスリストへのルートテーブルのエントリ | サブネット内のプライベート IP と DNS |
| オンプレミス、別のリージョンとのピアリング、Transit Gateway から | なし | あり |
| セキュリティグループ | 該当なし(インスタンス自身の SG が適用される) | あり、エンドポイントに |
| クォータ | リージョンごとに 20、VPC ごとに最大 255 | VPC ごとに 50 |
VPC 内からの通信にはゲートウェイエンドポイントを使い、VPC の外からのアクセスが必要な場合にだけインターフェイスエンドポイントを追加しましょう。
設定する
aws ec2 create-vpc-endpoint --vpc-id vpc-0a1b2c3d4e5f67890 --vpc-endpoint-type Gateway \
  --service-name com.amazonaws.eu-west-2.s3 \
  --route-table-ids rtb-0123456789abcdef0 rtb-0fedcba9876543210

aws ec2 create-vpc-endpoint --vpc-id vpc-0a1b2c3d4e5f67890 --vpc-endpoint-type Gateway \
  --service-name com.amazonaws.eu-west-2.dynamodb \
  --route-table-ids rtb-0123456789abcdef0 rtb-0fedcba9876543210

# Confirm the prefix-list routes were added
aws ec2 describe-route-tables --route-table-ids rtb-0123456789abcdef0 \
  --query 'RouteTables[0].Routes[?DestinationPrefixListId].[DestinationPrefixListId,GatewayId]'
プライベートサブネットが使うすべてのルートテーブルを関連付けます(パブリックサブネットのインスタンスが S3 と通信するなら、そちらも)。CloudFormation:VpcEndpointType: Gateway、ServiceName、VpcId、RouteTableIds、オプションの PolicyDocument を指定した AWS::EC2::VPCEndpoint。Terraform:vpc_endpoint_type = "Gateway"、service_name、vpc_id、route_table_ids を指定した aws_vpc_endpoint。
ポリシーと条件
- エンドポイントポリシーのデフォルトはフルアクセスです。自分のバケット(と、パッケージリポジトリや SSM などインスタンスが必要とする AWS 所有のバケット)に制限し、データが他人のバケットにコピーされるのを防ぎましょう。
- バケットポリシーでは、
aws:SourceVpceでエンドポイントを、aws:SourceVpcで VPC を必須にできます。エンドポイント経由のリクエストはプライベートアドレスから届くため、パブリック IP を指定したaws:SourceIpの条件は一致しなくなります。プライベート IP の条件にはaws:VpcSourceIpを使います。 - アウトバウンドを制限したセキュリティグループでは、CIDR ではなく、サービスのプレフィックスリスト(たとえば S3 の
pl-の ID)への HTTPS を許可する必要があります。
追加する前に知っておくこと
- エンドポイントを作成・変更するとルートが切り替わり、該当するサブネットからの S3 への開いている TCP 接続がリセットされます。長い転送が動いていないときに行うか、クライアントが再接続するようにしましょう。
- 対象は同じリージョンのバケットだけです。ほかの場所のバケットへの通信は、引き続き NAT かインターネットゲートウェイを通ります。
- Amazon の DNS サーバーを使う場合、VPC で DNS 解決と DNS ホスト名を有効にする必要があります。
- 1 つのルートテーブルに、同じサービスへのエンドポイントのルートを 2 つ持つことはできません。
問題の症状
| 症状 | 原因 |
|---|---|
エンドポイントを追加した直後に S3 から AccessDenied | aws:SourceIp を使うバケットポリシー、または制限的なエンドポイントポリシー |
| あるサブネットからの S3 の呼び出しがまだ NAT を使う | そのサブネットのルートテーブルが関連付けられていない |
| S3 へのタイムアウト | セキュリティグループや NACL のアウトバウンドがプレフィックスリストの範囲をブロックしている |
| NAT のデータ処理料金がまだ高い | 別のリージョンのバケットやほかのサービスへの通信。フローログを確認する |
よくある質問
VPC のゲートウェイエンドポイントは無料ですか?
はい。S3 と DynamoDB のゲートウェイエンドポイントには、時間料金もデータ処理料金もかかりません。インターフェイスエンドポイントは有料です。
S3 にはゲートウェイエンドポイントとインターフェイスエンドポイントのどちらを使うべきですか?
VPC 内からの通信にはゲートウェイエンドポイントを使います。オンプレミス、別のリージョンのピアリングした VPC、Transit Gateway 経由のアクセスが必要ならインターフェイスエンドポイントを使います。
DynamoDB の VPC エンドポイントにはポリシーが必要ですか?
いいえ。デフォルトのポリシーはフルアクセスを許可しますが、自分のテーブルに制限するのが良い実践です。
エンドポイントの変更は、サブネット全体の S3 へのアクセスを一度に壊すことがあります。AWS 用のスマホアプリ CloudConsole は、壊れたルートやポリシーにすぐ気づけるよう、エラーのアラームをスマホで確認できるよう開発中です。
アプリについて → · App Storeからダウンロード