 CloudConsole
アベイラビリティーゾーンごとの NAT ゲートウェイ(とリージョンのオプション)
標準の(ゾーンの)NAT ゲートウェイは 1 つのアベイラビリティーゾーンにあるため、すべてのプライベートサブネットが 1 つの NAT ゲートウェイを経由していると、そのゾーンに障害が起きたときに、すべてがインターネットへの外向きのアクセスを失います。回復力のあるゾーンのパターンは、AZ ごとに 1 つの NAT ゲートウェイをその AZ のパブリックサブネットに置き、各 AZ のプライベートルートテーブルがローカルのゲートウェイを指す構成です。現在は AWS のリージョン NAT ゲートウェイ(可用性モード regional)もあり、1 つの ID で AZ をまたいで自動的に拡張し、パブリックサブネットも不要です。プライベート NAT にはゾーンモードを使います。
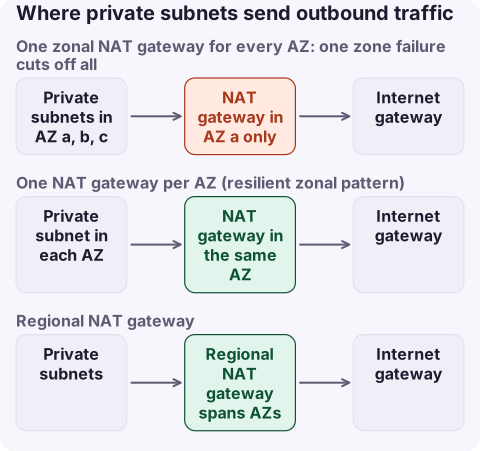
3 つの構成方法
| 設計 | AZ の障害に耐えられるか | 料金 | 管理 |
|---|---|---|---|
| VPC 全体でゾーンの NAT ゲートウェイ 1 つ | いいえ:すべてのプライベートサブネットが外向きの通信を失う | 時間料金は 1 つ分。他の AZ からは AZ 間のデータ転送 | シンプル |
| AZ ごとにゾーンの NAT ゲートウェイ 1 つ、AZ ごとのルートテーブル | はい:他の AZ は動き続ける | AZ ごとに時間料金 | AZ ごとのルートテーブル。AZ を追加したら更新 |
| リージョン NAT ゲートウェイ 1 つ | はい:ゾーンのアフィニティを保ち、ワークロードのある AZ に拡張する | VPC の料金を参照 | すべてのサブネットで 1 つの ID と 1 つのルート。パブリックサブネット不要 |
ゾーンの NAT ゲートウェイは自分の AZ の中では冗長化されていますが、その外では冗長化されていません。すべての AZ を 1 つのゲートウェイに通すと、他の AZ からの通信に AZ 間のデータ転送料金もかかります。
ゾーン:AZ ごとに 1 つ
各 AZ に:Elastic IP、その AZ のパブリックサブネットにある NAT ゲートウェイ、それを指す 0.0.0.0/0 のあるプライベートルートテーブル。
aws ec2 allocate-address --domain vpc
aws ec2 create-nat-gateway --subnet-id subnet-0aaa1111bbbb2222c --allocation-id eipalloc-0123456789abcdef0 \
  --tag-specifications 'ResourceType=natgateway,Tags=[{Key=Name,Value=nat-eu-west-2a}]'
aws ec2 create-route --route-table-id rtb-0private2a000000 --destination-cidr-block 0.0.0.0/0 \
  --nat-gateway-id nat-0123456789abcdef0
AZ ごとに繰り返します。Terraform では、パブリックサブネットごとに aws_nat_gateway を 1 つ、AZ ごとにプライベートルートテーブルを 1 つ作ることになります。
リージョン:AZ をまたぐ 1 つのゲートウェイ
aws ec2 create-nat-gateway --vpc-id vpc-0a1b2c3d4e5f67890 --availability-mode regional自動モードでは、AWS が IP アドレスを管理し、AZ にネットワークインターフェイスを検出するとゲートウェイをその AZ に拡張し(最大 60 分かかることがあり、それまで新しい AZ の通信は既存の AZ で処理されます)、AZ が空になると縮小します。手動モードでは、AZ ごとに Elastic IP を割り当てられます。各 AZ で最大 32 個の IP アドレスを使え、ゾーンのゲートウェイは 8 個です。リージョン NAT ゲートウェイはプライベート接続に対応せず、制約のある AZ では使えません。ゾーンから変換すると既存の接続はリセットされます。
CloudFormation:AWS::EC2::NatGateway で AvailabilityMode(zonal または regional)、VpcId、リージョンではオプションの AvailabilityZoneAddresses、ゾーンでは SubnetId と AllocationId を指定します。Terraform:aws_nat_gateway で availability_mode(デフォルトは zonal)、vpc_id、リージョンでは availability_zone_address ブロック、ゾーンでは subnet_id と allocation_id を指定します。
重要な容量の事実
- ゾーンの NAT ゲートウェイは 5 Gbps から始まって 100 Gbps までスケールし、毎秒最大 1,000 万パケットを処理します。
- 各 IP アドレスは、1 つの送信先(IP、ポート、プロトコル)に対して最大 55,000 の同時接続をサポートします。枯渇すると
ErrorPortAllocationとして現れます。セカンダリ IP を追加するか、通信を分散しましょう。ポート割り当てのアラーム (EN)を参照してください。 - クォータ:デフォルトで AZ ごとに NAT ゲートウェイ 5 個。
回復力を失わずに NAT のコストを減らす
- S3 と DynamoDB のゲートウェイエンドポイントを追加し、その通信が NAT をまったく通らないようにします。
- 通信の多い AWS API(ECR、CloudWatch Logs、STS)には、量が見合えばインターフェイスエンドポイントを使います。
- 本番以外の VPC では、NAT ゲートウェイ 1 つで許容できることも多いでしょう。AZ の障害で何が起きるかだけは把握しておきましょう。
よくある質問
すべてのアベイラビリティーゾーンに NAT ゲートウェイが必要ですか?
ゾーンの NAT ゲートウェイでは、ほかの AZ に障害が起きても各 AZ のプライベートサブネットがインターネットにアクセスできるようにしたいなら、必要です。リージョン NAT ゲートウェイなら、1 つのゲートウェイで複数の AZ をカバーできます。
リージョン NAT ゲートウェイとは何ですか?
可用性モード regional で作成した NAT ゲートウェイです。VPC のアベイラビリティーゾーンにまたがり、ワークロードに応じて拡張・縮小し、すべてのサブネットで 1 つのルートエントリを使い、パブリックサブネットも不要です。プライベート NAT には対応していません。
AZ ごとに NAT ゲートウェイを置くと高くなりますか?
はい。ゲートウェイごとに時間料金がかかります。1 つを共有すればその分を節約できますが、AZ 間のデータ転送が加わり、AZ の障害への回復力が失われます。
共有の NAT ゲートウェイを巻き込む AZ の障害は、プライベートなものすべての全面的な障害に見えます。AWS 用のスマホアプリ CloudConsole は、NAT ゲートウェイとアプリケーションのアラームをスマホで確認できるよう開発中です。
アプリについて → · App Storeからダウンロード