 CloudConsole
CloudWatch Logs の保持期間の設定
新しい CloudWatch のロググループは、保持期間を設定するまでイベントを永久に保持します(「失効しない」)。設定できる値は 1、3、5、7、14、30、60、90、120、150、180、365、400、545、731、1096、1827、2192、2557、2922、3288、3653 日です。ほとんどのアプリケーションのログは CloudWatch で 14〜90 日あれば十分で、それより長い分は S3 にエクスポートします。現在はアカウントレベルの保持ポリシー(最低 30 日)も設定でき、すべてのロググループや名前のプレフィックスに適用され、グループごとの設定より優先されます。
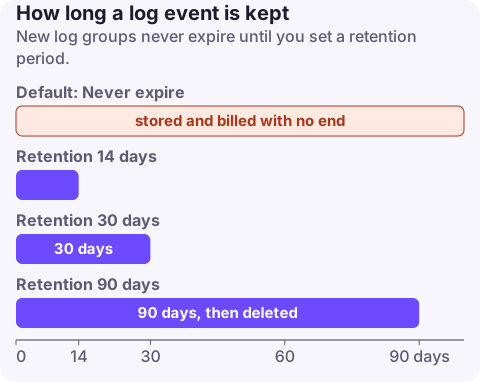
保持期間の仕組み
- デフォルト:失効しない。自動的に作成されたロググループ(Lambda、ECS、API Gateway、VPC フローログなどによる)も同じです。
- 削除は遅れて行われる:保持期間を過ぎたイベントは削除対象としてマークされ、保存バイト数とアーカイブの料金に数えられなくなりますが、実際に消えるのは通常 72 時間以内で、それより遅いこともあります。
- 取り込み時のチェック:PutLogEvents は、グループの保持期間より古いイベントを拒否します。
- 保持期間を短くすると、(その遅れのあと)古いイベントが削除されます。長くしても、すでに削除対象としてマークされたイベントは戻りません。
コンソールや 1 回限りの CLI での変更手順は CloudWatch のログの保持期間を設定する (EN)を参照してください。このページは値の選び方と、その徹底について扱います。
推奨値
| ログの種類 | CloudWatch での保持期間 | 長期保存用のコピー |
|---|---|---|
| Lambda とコンテナのアプリケーションのログ(本番) | 30 日 | 必要ならエクスポートやサブスクリプションで S3 へ |
| 同上、本番以外 | 7〜14 日 | なし |
| API Gateway のアクセスログと実行ログ | 30 日 | 任意 |
| CloudWatch の VPC フローログ | 14〜30 日 | フローログは S3 に直接配信するのがおすすめ |
| 監査、セキュリティ、コンプライアンスのログ | 365 日、またはポリシーが求める期間 | オブジェクトロック付きの S3 / Glacier |
| CloudWatch に配信する CloudTrail | 90 日 | CloudTrail 自身の S3 の証跡が長期保存のコピーを持つ |
| デバッグ用や非常に量の多いログ | 1〜3 日 | なし |
保持期間が主に影響するのはコストです。保持しているものすべてについて GB 月あたりで保存が課金され、取り込みはそれとは関係なく課金されます。冗長なログを長く保持することは、AWS の高い請求 (EN)によくある項目です。
1 つのグループ、多数のグループ、アカウント全体に設定する
# One group
aws logs put-retention-policy --log-group-name /aws/lambda/orders-api --retention-in-days 30

# Find groups with no retention (never expire)
aws logs describe-log-groups --query 'logGroups[?retentionInDays==null].logGroupName' --output text

# Account-level policy: 30 days for every Lambda log group, applied to existing ones too (preview first)
aws logs put-account-policy --policy-name lambda-30d --policy-type RETENTION_POLICY \
  --policy-document '{"retentionInDays": 30, "enforcementMode": "RETROACTIVE"}' \
  --selection-criteria 'LogGroupNamePrefix="/aws/lambda"' --dry-run
アカウントレベルの保持ポリシー(リージョンごとに最大 20 個)は LogGroupNamePrefix による選択だけを使い、最低 30 日が必要で、NEVER_EXPIRE も指定でき、作成や変更から 24 時間後に有効になります。RETROACTIVE は既存のロググループに、NEW_ONLY は以降に作成されるグループだけに適用されます。複数のポリシーが一致すると、最も長い保持期間が優先されます。重要:アカウントのポリシーは、グループ自身の設定がそれより長くても上書きするため、まず --dry-run で実行し、どのグループがデータを失うかを確認しましょう。
CloudFormation:AWS::Logs::LogGroup の RetentionInDays。Terraform:aws_cloudwatch_log_group の retention_in_days(0 は失効しない)。サービスより先に IaC でロググループを作成しましょう。そうしないと、Lambda や ECS が保持期間なしでロググループを作成します。
避けるべき間違い
- サービスがすでに作成したロググループを IaC で管理しようとすること:デプロイが「already exists」で失敗します。グループをインポートするか、先に削除しましょう。
- 一覧にない値を保持期間に設定すること。API に拒否されます。
- 変更するつもりで
delete-retention-policyによって保持期間を削除すること。グループが「失効しない」に戻ります。 - アカウントのポリシーが、チームが設定したグループごとの値を知らないうちに置き換えることを忘れること。
よくある質問
CloudWatch Logs のデフォルトの保持期間は?
失効しない、です。保持期間を設定するまで、ロググループはイベントを無期限に保持します。
CloudWatch Logs で使える保持期間の値は?
1、3、5、7、14、30、60、90、120、150、180、365、400、545、731、1096、1827、2192、2557、2922、3288、3653 日、または失効しないです。
Terraform で CloudWatch のログの保持期間を設定するには?
aws_cloudwatch_log_group リソースの retention_in_days を使い、サービスが書き込む前に Terraform でグループを作成します。
無制限の保持期間が障害を起こすことはまれですが、毎月静かに請求を増やします。AWS 用のスマホアプリ CloudConsole は、コストとログのデータをスマホで確認し、想定外の請求をたどりやすくするよう開発中です。
アプリについて → · App Storeからダウンロード